Domain henkermaske.de kaufen?
Wir ziehen mit dem Projekt
henkermaske.de um.
Sind Sie am Kauf der Domain
henkermaske.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain henkermaske.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
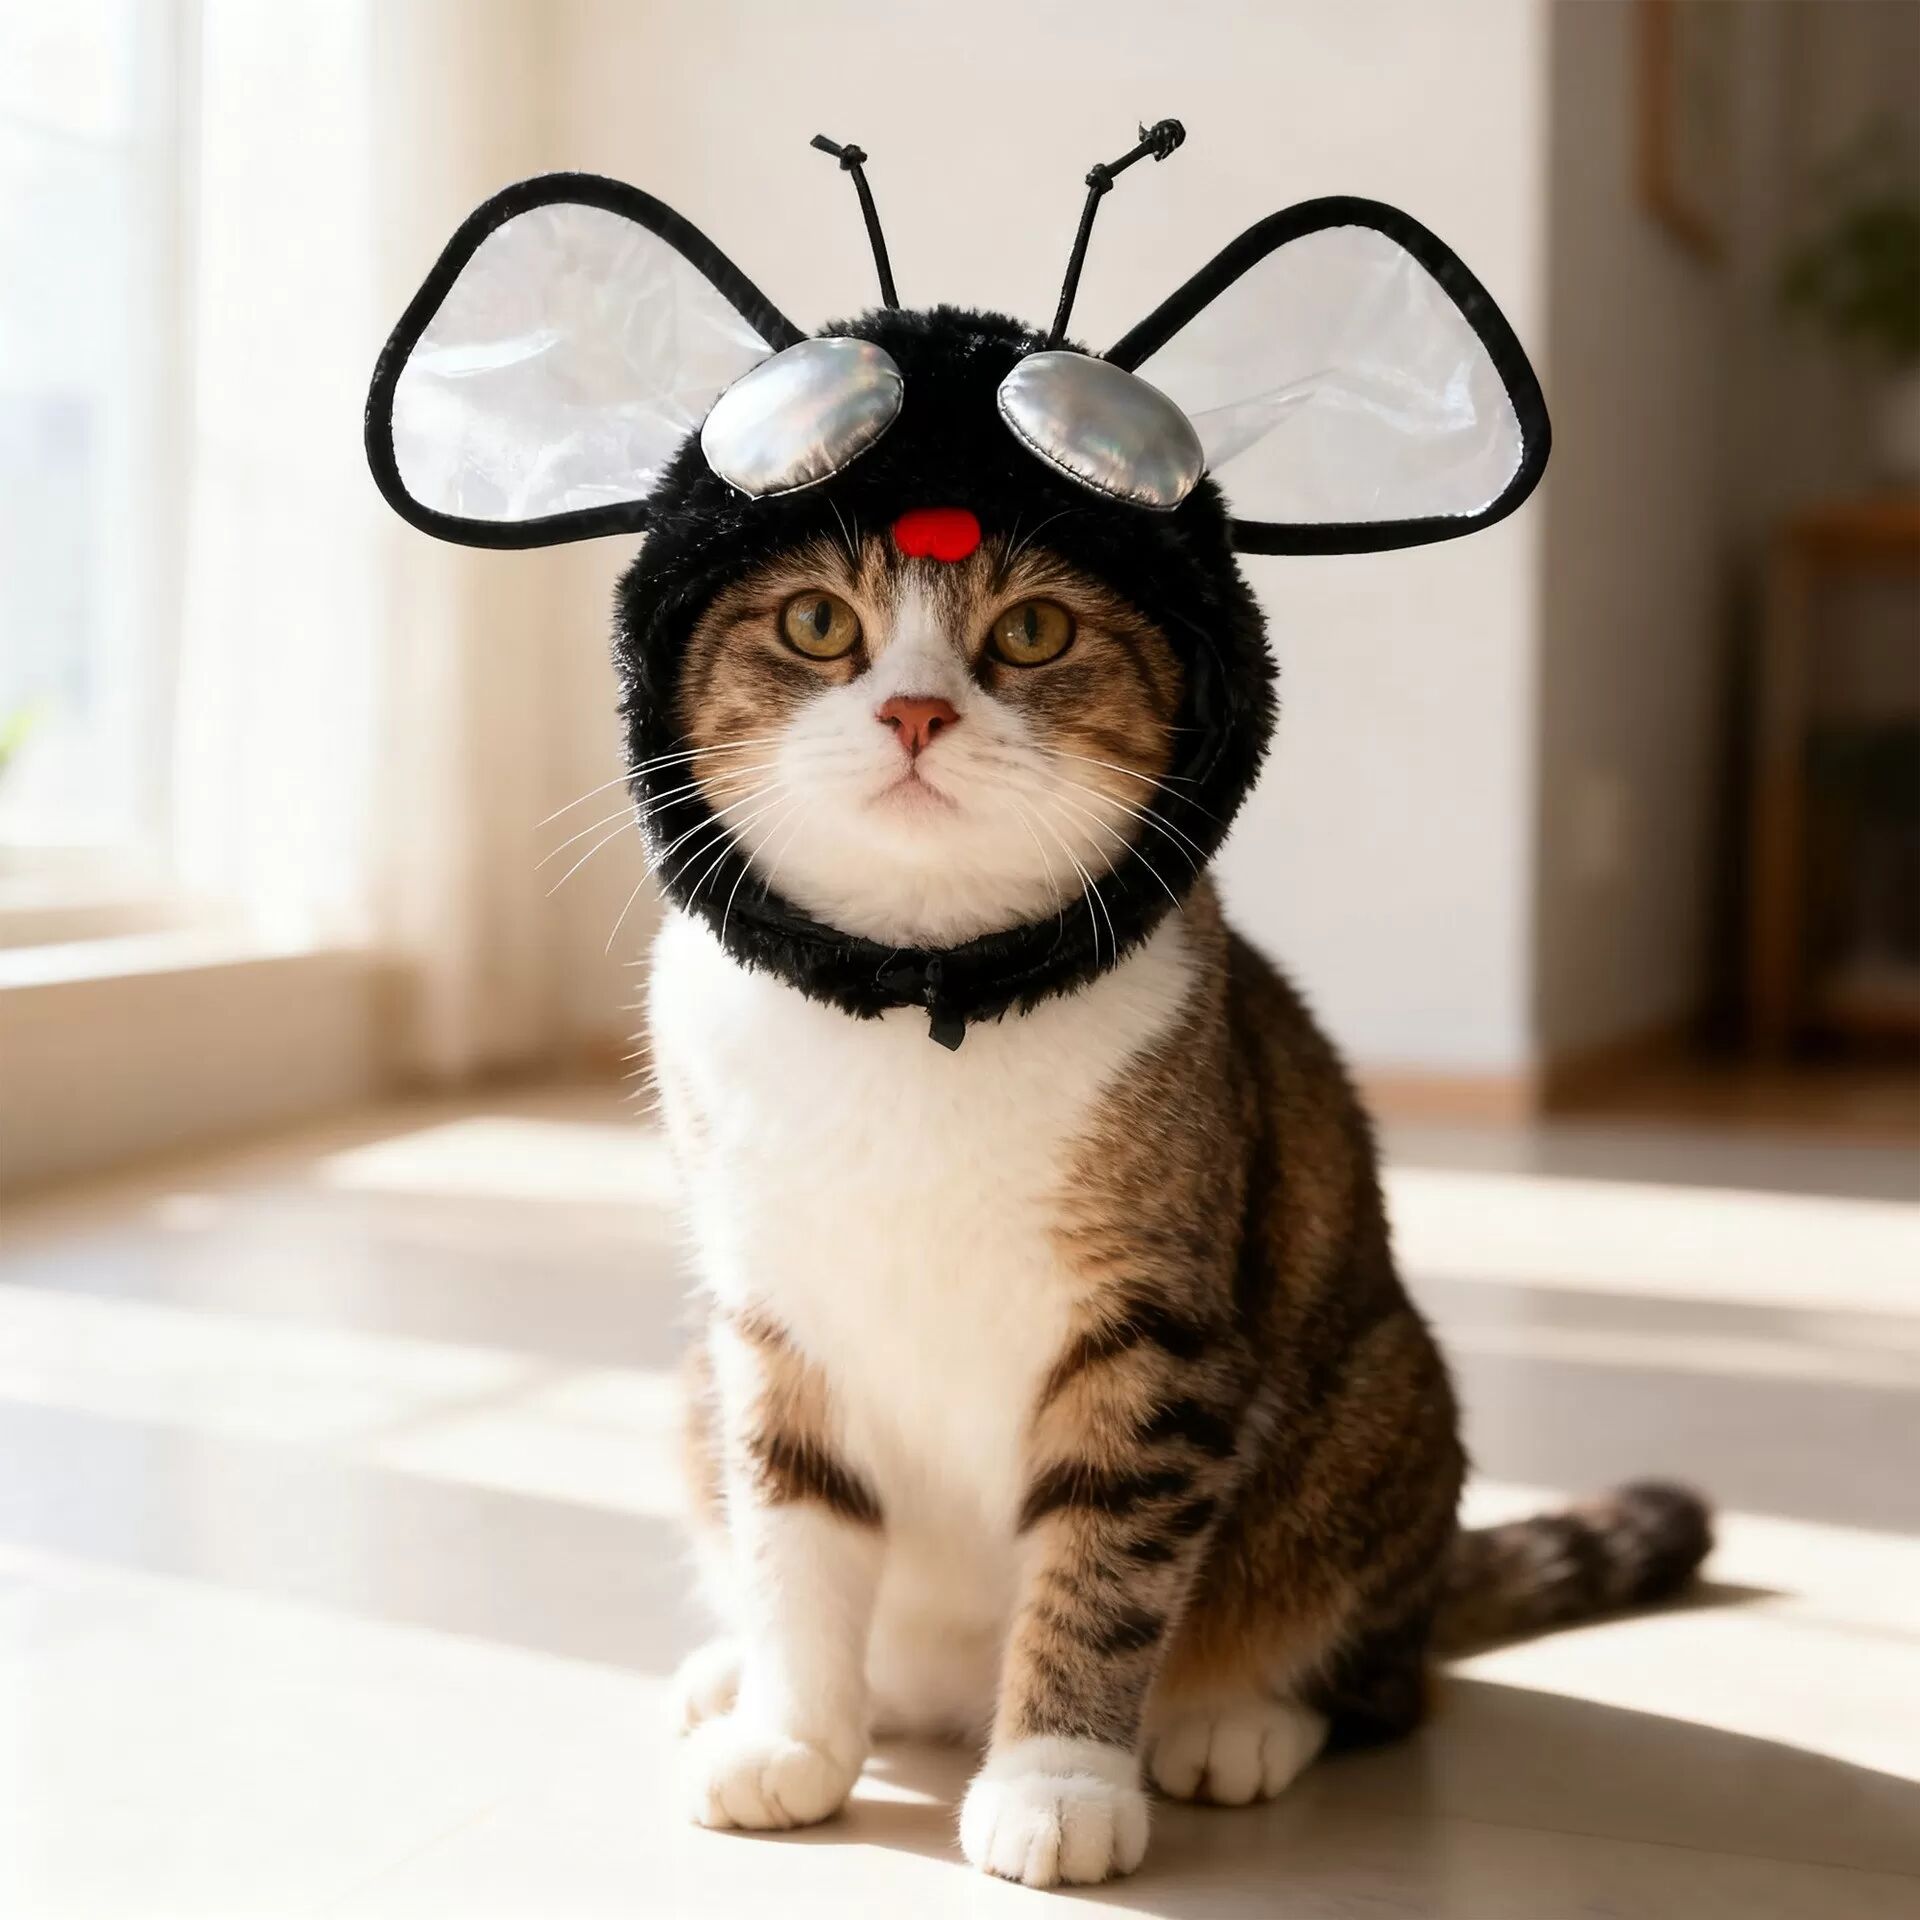
INF Halloween Haustier Kostüm Hut - Lustige Katze & Hunde Verkleidung Plüsch KopfbedeckungMachen Sie Ihr Haustier bereit für Halloween mit diesem entzückenden Plüschkostümhut Dieser schwarze Hut ist perfekt für Katzen und kleine Hunde und verfügt über einen verstellbaren Riemen für eine bequeme Passform. Ideal für Halloween-Partys und Fotoshootings. Festlicher Halloween-Spaß: Verwandeln Sie Ihre geliebte Katze oder Ihren Hund in den Star von Halloween mit diesem entzückenden Kostümhut. Perfekt für Partys, Fotoshootings oder einfach nur, um dem Tag Ihres Haustieres einen Hauch von gruseligem Spaß zu verleihen. Diese Plüsch-Kopfbedeckung wurde entwickelt, um Lächeln und Lachen zu erzeugen und Ihr Haustier zum Mittelpunkt jeder Halloween-Versammlung zu machen. Das einzigartige Design sorgt dafür, dass Ihr Haustier auffällt, unvergessliche Momente schafft und den Geist des Feiertags einfängt. Es ist eine fantastische Möglichkeit, Ihren pelzigen Freund in die Halloween-Feierlichkeiten einzubeziehen und bleibende Erinnerungen zu schaffen. Der Halloween Haustier Kostüm Hut ist kompatibel mit allen gängigen Haustierrassen. Komfortables Plüschmaterial: Dieser Halloween-Haustierhut ist aus weichem, hochwertigem Plüschmaterial gefertigt und bietet maximalen Komfort für Ihren pelzigen Begleiter. Der sanfte Stoff ist freundlich zur Haut Ihres Haustieres, verhindert Irritationen und sorgt dafür, dass es ihn über längere Zeiträume ohne Beschwerden tragen kann. Das leichte Design trägt zum Komfort bei und ermöglicht es Ihrem Haustier, sich frei zu bewegen und die Festlichkeiten zu genießen. Dieses Plüschmaterial ist auch leicht zu reinigen, was es zu einer praktischen Wahl für Tierbesitzer macht, die ihr Haustier optimal aussehen lassen möchten. Der Fokus auf Komfort sorgt für ein glückliches und kooperatives Haustier beim Verkleiden. Der Halloween Haustier Kostüm Hut ist kompatibel mit allen gängigen Haustierrassen. Verstellbare & sichere Passform: Dieser Halloween-Haustierhut wurde mit einem verstellbaren Riemen entworfen und bietet eine sichere und bequeme Passform für Katzen und kleine Hunde unterschiedlicher Größe. Die verstellbare Funktion sorgt dafür, dass der Hut auch bei aktivem Spielen an Ort und Stelle bleibt und verhindert, dass er verrutscht oder herunterfällt. Dieser sichere Sitz minimiert auch mögliche Beschwerden oder Irritationen, sodass Ihr Haustier das Kostüm ohne viel Aufhebens genießen kann. Der einfach zu bedienende Riemen erleichtert das An- und Ausziehen des Hutes und spart Ihnen Zeit und Mühe. Das verstellbare Design garantiert eine perfekte Passform für Ihr Haustier, was den Komfort und Ihren Seelenfrieden erhöht. Der Halloween Haustier Kostüm Hut ist kompatibel mit allen gängigen Haustierrassen. Spezifikationen: Farbe: Schwarz Größe: Länge: 14 cm, Breite: 14 cm, Höhe: 2 cm Material: Plüsch Das Paket beinhaltet: Hut x110,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Weihnachtsmann Kostüm Set Rot Samt Nikolaus Verkleidung Anzug Mantel Bart MützeWeihnachtsmannkostüm aus Samt: Das 5-teilige Premium-Set für Ihre Festlichkeiten Tauchen Sie ein in die festliche Welt der Weihnacht mit diesem hochwertigen Weihnachtsmannkostüm aus weichem Samt. Dieses sorgfältig zusammengestellte, 5-teilige Nikolaus Verkleidungsset ist ideal für alle, die eine authentische und komfortable Darstellung des Weihnachtsmannes oder des Nikolaus suchen. Ob für Weihnachtsfeiern, Familienfeste, geschäftliche Events oder Fotoshootings – dieses Kostüm sorgt für strahlende Augen und unvergessliche Momente. Umfassende Ausstattung und hochwertige Materialien Das exquisite Weihnachtsmann Kostüm beinhaltet eine festliche Jacke, eine bequeme Hose, eine klassische Mütze, einen voluminösen Bart und einen praktischen Gürtel. Alle roten Komponenten sind aus angenehmem Samt gefertigt, der nicht nur für einen traditionellen Look, sondern auch für hohen Tragekomfort sorgt. Die Jacke und Mütze sind zusätzlich mit weichem, weißem Kunstfellbesatz verziert, der dem gesamten Outfit eine luxuriöse Note verleiht. Der Gürtel mit seiner stabilen Schnalle passt sich perfekt an und rundet das ikonische Erscheinungsbild ab. Der Bart ist so konzipiert, dass er leicht anzulegen ist und den klassischen Weihnachtsmann-Look perfektioniert. Das Material ist pflegeleicht und für die Handwäsche geeignet, um die Langlebigkeit des Kostüms zu sichern. Anwendungsfälle und Empfehlungen Familiäre Weihnachtsfeiern: Überraschen Sie Ihre Kinder und Enkelkinder mit einem Besuch des echten Weihnachtsmannes. Firmen- und Vereinsfeste: Sorgen Sie für festliche Stimmung und unvergessliche Unterhaltung bei Ihrer Weihnachtsfeier. Fotoshootings: Schaffen Sie professionelle und magische Weihnachtserinnerungen mit einem authentischen Nikolauskostüm. Öffentliche Auftritte: Begeistern Sie das Publikum bei Weihnachtsmärkten, in Einkaufszentren oder bei Wohltätigkeitsveranstaltungen. Dieses festliche Outfit ist die ideale Wahl für alle, die in die Rolle des Weihnachtsmannes schlüpfen möchten und dabei Wert auf Details und eine ansprechende Optik legen. Es ist in einer Einheitsgröße für Erwachsene erhältlich, die eine flexible Passform ermöglicht. Die Jackenlänge beträgt circa 800 mm, die Hosenlänge circa 1000 mm. Der Gürtel ist flexibel einstellbar und der Bart hat eine Länge von etwa 300 mm. FAQ – Häufig gestellte Fragen Aus welchem Material besteht das Weihnachtsmannkostüm? Das Kostüm besteht hauptsächlich aus weichem Samt und Kunstfell für die weißen Besätze, was einen angenehmen Tragekomfort gewährleistet. Welche Teile sind im Lieferumfang enthalten? Das Set ist 5-teilig und umfasst eine Jacke, Hose, Mütze, einen Bart und einen Gürtel. Ist das Kostüm nur für Männer geeignet? Das Weihnachtsmannkostüm ist als Einheitsgröße für Erwachsene konzipiert und kann von Personen unterschiedlichen Geschlechts getragen werden, die in die Rolle des Weihnachtsmannes schlüpfen möchten. Wie pflege ich das Weihnachtsmannkostüm am besten? Zur Erhaltung der Qualität wird Handwäsche und liegendes Trocknen empfohlen. Direkte Sonneneinstrahlung und starke Hitze sollten vermieden werden. Sind die Maße des Kostüms angegeben? Ja, die Jackenlänge beträgt ca. 800 mm und die Hosenlänge ca. 1000 mm. Der Bart hat eine Länge von ca. 300 mm. Der Gürtel ist verstellbar.13,09 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Anonymität in Briefen des 18. und 19. J, FachbücherEpistolare Anonymität ist im Gegensatz zu anonymer Autorschaft bislang kaum untersucht worden. Auf den ersten Blick scheint Anonymität für epistolares Schreiben keine grosse Relevanz zu besitzen. Im Gegensatz zu literarischen Texten weiss man in Briefwechseln meist immer, mit wem man es zu tun hat. Persönliche und konkrete Adressierung ist eine Voraussetzung für das Versenden und Empfangen von Briefen. Foucaults (nicht nur) in der Briefforschung viel diskutiertes Statement, dass ein Brief keinen Autor, sondern vielmehr einen Unterzeichner ("signataire") habe, unterstützt diese Annahme. Doch ist das wirklich so? Bietet der private Brief in seiner medialen Flexibilität und Mehrdimensionalität neben vielfältigen Möglichkeiten der Variation und Inszenierung des eigenen Selbst nicht auch Gradierungen einer relativen Anonymität Raum? Und zwar im Sinne einer Vorläufigkeit, partiellen Identifikation und Adressierung unterschiedlicher Personenkreise, denen der Name von Autoren, Verfassern, Werken oder anderen Entitäten eben bekannt ist oder nicht? Hier setzt der Band an und nimmt das Phänomen von Anonymität in Briefen in den Blick. Das Verhältnis von öffentlicher Anonymität und privater bzw. nicht-öffentlicher Kommunikation sowie die Durchlässigkeit zwischen epistolarer und gedruckter Kommunikation steht ebenso im Zentrum wie spezifische Strategien der Anonymisierung in Briefen und Potenziale der digitalen Humanwissenschaften.99,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Welches Kostüm oder welche Verkleidung trägt man traditionell zu Weihnachten?
Zu Weihnachten trägt man traditionell rote und weiße Weihnachtsmannkostüme. Auch Engelskostüme oder Rentierverkleidungen sind beliebt. Einige Menschen entscheiden sich auch für festliche Kleidung wie Abendkleider oder Anzüge. **
-
Welche Strategien können eingesetzt werden, um Verdeckung und Tarnung in unterschiedlichen Situationen zu erreichen?
Verschiedene Strategien wie das Tragen von Tarnkleidung, das Verstecken in der Umgebung oder das Nutzen von Ablenkungsmanövern können eingesetzt werden, um Verdeckung und Tarnung zu erreichen. Es ist wichtig, sich der Umgebung anzupassen und sich möglichst unauffällig zu verhalten, um nicht entdeckt zu werden. Zudem können auch technische Hilfsmittel wie Tarnnetze oder Tarnfarben verwendet werden, um die Tarnung zu verbessern. **


Welche Vorteile bietet die Maskierung für den Schutz der Privatsphäre und Anonymität im digitalen Zeitalter?
Die Maskierung ermöglicht es, die Identität und persönlichen Daten der Nutzer zu schützen, indem sie anonym im Internet surfen können. Durch die Verschleierung der IP-Adresse wird es schwieriger, Nutzer zu verfolgen und deren Online-Aktivitäten zu überwachen. Zudem können Maskierungsdienste auch vor Cyberangriffen und Datenlecks schützen. **
Was sind die Vorteile und Risiken der IP-Maskierung für die Sicherheit und Anonymität im Internet?
Vorteile: IP-Maskierung schützt die Privatsphäre und Anonymität der Nutzer, indem sie deren tatsächliche IP-Adresse verbirgt. Dadurch wird es schwieriger für Hacker, die Identität und den Standort des Nutzers zu ermitteln. Zudem ermöglicht es den Zugriff auf geo-blockierte Inhalte und umgeht Zensur. Risiken: Einige Dienste könnten die Nutzung von IP-Maskierungsdiensten blockieren oder einschränken, da sie missbräuchlich genutzt werden könnten. Zudem könnten einige IP-Maskierungsdienste selbst Daten sammeln und die Privatsphäre der Nutzer gefährden. Es besteht auch die Möglichkeit, dass die IP-Maskierung nicht zu 100% sicher ist und die wahre **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
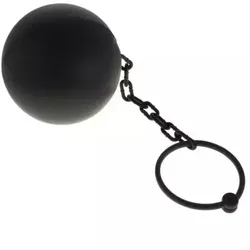
Fesselkette Kostüm-Accessoire – EinheitsgrößeWenn Sie nach einem gruseligen und auffälligen Accessoire für ein Kostüm suchen, ist das Kostüm-Accessoire „Fuß- und Handfessel an Kette“ – Universalgröße die perfekte Wahl für Karneval, Halloween oder Mottopartys. Mit den kettenartig verbundenen Fessel-Enden lassen sich Gefangenen-, Monster-, Horror- oder Zombie-Kostüme im Handumdrehen effektvoll ergänzen. Dank der Universalgröße passt das Accessoire zu den meisten Erwachsenen- und größeren Kinderkostümen. Produkteigenschaften: Marke: Godan Produktkategorie: Kostüm-Accessoire Empfohlenes Alter: ab 14 Jahren Hauptfunktion: Dekoration von Kostümen, Stimmungselement für Karnevals- und Halloweenpartys Material: Kunststoff Weitere wichtige Eigenschaft: Fessel- und Ketten-Accessoire in Universalgröße Das Kostüm-Accessoire „Fuß- und Handfessel an Kette“ ist ein stabil wirkendes, dabei aber leichtes Kunststoff-Spielaccessoire, das Gefangenen-, Häftlings-, Zombie- oder Wärter-Kostüme eindrucksvoll abrundet. Die an Handschellen erinnernden Ringe und die dazwischen liegende Kette imitieren eine echte Eisenkette und sorgen so auf Fotos und auf der Bühne für eine starke Wirkung, während das Accessoire für Kinder und Erwachsene angenehm zu tragen bleibt. Das Kostüm-Accessoire hat eine Universalgröße und kann ohne zusätzliche Befestigung oder Einstellung von den meisten Personen verwendet werden. Das leichte Material schont Handgelenke und Schultern, sodass das Tragen auch über einen längeren Zeitraum nicht unangenehm wird. Es ist für den Innenbereich gedacht und passt deshalb hervorragend zu Hauspartys, Schulkarneval, Theateraufführungen und Cosplay-Events. Das Spielzeug ist nicht nur ein Blickfang, sondern hilft Kindern auch dabei, in Rollen zu schlüpfen, Geschichten auszudenken und Szenen nachzuspielen. So werden Fantasie, Improvisationsfähigkeit und das gemeinsame Spiel gefördert. Die auffällige, aber dennoch sichere Kunststoff-Ausführung hat außerdem den Vorteil, dass sie sich nicht kalt anfühlt, nicht rostet und keine Spuren auf der Kleidung hinterlässt. Für wen ist es geeignet? Das Kostüm-Accessoire „Fuß- und Handfessel an Kette“ wird vor allem für Jugendliche ab 14 Jahren und Erwachsene empfohlen, die ein Gefangenen-, Horror-, Monster-, Piraten- oder Häftlingskostüm noch realistischer wirken lassen möchten. Es ist ideal für Karnevalsveranstaltungen, Halloweenpartys, Mottogeburtstage und Amateur-Theateraufführungen. Es passt besonders gut zu Kindern und Teenagern, die gerne in verschiedene Rollen schlüpfen, Figuren darstellen und auffällige Kostüm-Accessoires mit starkem visuellen Effekt mögen. Die Anwendung ist ganz einfach: anlegen – und das Kostüm ist komplett; Batterien oder weiteres Zubehör werden nicht benötigt. Verpackungsgröße: 36 x 36 x 36 cm3,79 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
INF Halloween Haustier Kostüm Hut - Lustige Katze & Hunde Verkleidung Plüsch KopfbedeckungMachen Sie Ihr Haustier bereit für Halloween mit diesem entzückenden Plüschkostümhut Dieser schwarze Hut ist perfekt für Katzen und kleine Hunde und verfügt über einen verstellbaren Riemen für eine bequeme Passform. Ideal für Halloween-Partys und Fotoshootings. Festlicher Halloween-Spaß: Verwandeln Sie Ihre geliebte Katze oder Ihren Hund in den Star von Halloween mit diesem entzückenden Kostümhut. Perfekt für Partys, Fotoshootings oder einfach nur, um dem Tag Ihres Haustieres einen Hauch von gruseligem Spaß zu verleihen. Diese Plüsch-Kopfbedeckung wurde entwickelt, um Lächeln und Lachen zu erzeugen und Ihr Haustier zum Mittelpunkt jeder Halloween-Versammlung zu machen. Das einzigartige Design sorgt dafür, dass Ihr Haustier auffällt, unvergessliche Momente schafft und den Geist des Feiertags einfängt. Es ist eine fantastische Möglichkeit, Ihren pelzigen Freund in die Halloween-Feierlichkeiten einzubeziehen und bleibende Erinnerungen zu schaffen. Der Halloween Haustier Kostüm Hut ist kompatibel mit allen gängigen Haustierrassen. Komfortables Plüschmaterial: Dieser Halloween-Haustierhut ist aus weichem, hochwertigem Plüschmaterial gefertigt und bietet maximalen Komfort für Ihren pelzigen Begleiter. Der sanfte Stoff ist freundlich zur Haut Ihres Haustieres, verhindert Irritationen und sorgt dafür, dass es ihn über längere Zeiträume ohne Beschwerden tragen kann. Das leichte Design trägt zum Komfort bei und ermöglicht es Ihrem Haustier, sich frei zu bewegen und die Festlichkeiten zu genießen. Dieses Plüschmaterial ist auch leicht zu reinigen, was es zu einer praktischen Wahl für Tierbesitzer macht, die ihr Haustier optimal aussehen lassen möchten. Der Fokus auf Komfort sorgt für ein glückliches und kooperatives Haustier beim Verkleiden. Der Halloween Haustier Kostüm Hut ist kompatibel mit allen gängigen Haustierrassen. Verstellbare & sichere Passform: Dieser Halloween-Haustierhut wurde mit einem verstellbaren Riemen entworfen und bietet eine sichere und bequeme Passform für Katzen und kleine Hunde unterschiedlicher Größe. Die verstellbare Funktion sorgt dafür, dass der Hut auch bei aktivem Spielen an Ort und Stelle bleibt und verhindert, dass er verrutscht oder herunterfällt. Dieser sichere Sitz minimiert auch mögliche Beschwerden oder Irritationen, sodass Ihr Haustier das Kostüm ohne viel Aufhebens genießen kann. Der einfach zu bedienende Riemen erleichtert das An- und Ausziehen des Hutes und spart Ihnen Zeit und Mühe. Das verstellbare Design garantiert eine perfekte Passform für Ihr Haustier, was den Komfort und Ihren Seelenfrieden erhöht. Der Halloween Haustier Kostüm Hut ist kompatibel mit allen gängigen Haustierrassen. Spezifikationen: Farbe: Schwarz Größe: Länge: 14 cm, Breite: 14 cm, Höhe: 2 cm Material: Plüsch Das Paket beinhaltet: Hut x110,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Weihnachtsmann Kostüm Set Rot Samt Nikolaus Verkleidung Anzug Mantel Bart MützeWeihnachtsmannkostüm aus Samt: Das 5-teilige Premium-Set für Ihre Festlichkeiten Tauchen Sie ein in die festliche Welt der Weihnacht mit diesem hochwertigen Weihnachtsmannkostüm aus weichem Samt. Dieses sorgfältig zusammengestellte, 5-teilige Nikolaus Verkleidungsset ist ideal für alle, die eine authentische und komfortable Darstellung des Weihnachtsmannes oder des Nikolaus suchen. Ob für Weihnachtsfeiern, Familienfeste, geschäftliche Events oder Fotoshootings – dieses Kostüm sorgt für strahlende Augen und unvergessliche Momente. Umfassende Ausstattung und hochwertige Materialien Das exquisite Weihnachtsmann Kostüm beinhaltet eine festliche Jacke, eine bequeme Hose, eine klassische Mütze, einen voluminösen Bart und einen praktischen Gürtel. Alle roten Komponenten sind aus angenehmem Samt gefertigt, der nicht nur für einen traditionellen Look, sondern auch für hohen Tragekomfort sorgt. Die Jacke und Mütze sind zusätzlich mit weichem, weißem Kunstfellbesatz verziert, der dem gesamten Outfit eine luxuriöse Note verleiht. Der Gürtel mit seiner stabilen Schnalle passt sich perfekt an und rundet das ikonische Erscheinungsbild ab. Der Bart ist so konzipiert, dass er leicht anzulegen ist und den klassischen Weihnachtsmann-Look perfektioniert. Das Material ist pflegeleicht und für die Handwäsche geeignet, um die Langlebigkeit des Kostüms zu sichern. Anwendungsfälle und Empfehlungen Familiäre Weihnachtsfeiern: Überraschen Sie Ihre Kinder und Enkelkinder mit einem Besuch des echten Weihnachtsmannes. Firmen- und Vereinsfeste: Sorgen Sie für festliche Stimmung und unvergessliche Unterhaltung bei Ihrer Weihnachtsfeier. Fotoshootings: Schaffen Sie professionelle und magische Weihnachtserinnerungen mit einem authentischen Nikolauskostüm. Öffentliche Auftritte: Begeistern Sie das Publikum bei Weihnachtsmärkten, in Einkaufszentren oder bei Wohltätigkeitsveranstaltungen. Dieses festliche Outfit ist die ideale Wahl für alle, die in die Rolle des Weihnachtsmannes schlüpfen möchten und dabei Wert auf Details und eine ansprechende Optik legen. Es ist in einer Einheitsgröße für Erwachsene erhältlich, die eine flexible Passform ermöglicht. Die Jackenlänge beträgt circa 800 mm, die Hosenlänge circa 1000 mm. Der Gürtel ist flexibel einstellbar und der Bart hat eine Länge von etwa 300 mm. FAQ – Häufig gestellte Fragen Aus welchem Material besteht das Weihnachtsmannkostüm? Das Kostüm besteht hauptsächlich aus weichem Samt und Kunstfell für die weißen Besätze, was einen angenehmen Tragekomfort gewährleistet. Welche Teile sind im Lieferumfang enthalten? Das Set ist 5-teilig und umfasst eine Jacke, Hose, Mütze, einen Bart und einen Gürtel. Ist das Kostüm nur für Männer geeignet? Das Weihnachtsmannkostüm ist als Einheitsgröße für Erwachsene konzipiert und kann von Personen unterschiedlichen Geschlechts getragen werden, die in die Rolle des Weihnachtsmannes schlüpfen möchten. Wie pflege ich das Weihnachtsmannkostüm am besten? Zur Erhaltung der Qualität wird Handwäsche und liegendes Trocknen empfohlen. Direkte Sonneneinstrahlung und starke Hitze sollten vermieden werden. Sind die Maße des Kostüms angegeben? Ja, die Jackenlänge beträgt ca. 800 mm und die Hosenlänge ca. 1000 mm. Der Bart hat eine Länge von ca. 300 mm. Der Gürtel ist verstellbar.13,09 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Anonymität in Briefen des 18. und 19. J, FachbücherEpistolare Anonymität ist im Gegensatz zu anonymer Autorschaft bislang kaum untersucht worden. Auf den ersten Blick scheint Anonymität für epistolares Schreiben keine grosse Relevanz zu besitzen. Im Gegensatz zu literarischen Texten weiss man in Briefwechseln meist immer, mit wem man es zu tun hat. Persönliche und konkrete Adressierung ist eine Voraussetzung für das Versenden und Empfangen von Briefen. Foucaults (nicht nur) in der Briefforschung viel diskutiertes Statement, dass ein Brief keinen Autor, sondern vielmehr einen Unterzeichner ("signataire") habe, unterstützt diese Annahme. Doch ist das wirklich so? Bietet der private Brief in seiner medialen Flexibilität und Mehrdimensionalität neben vielfältigen Möglichkeiten der Variation und Inszenierung des eigenen Selbst nicht auch Gradierungen einer relativen Anonymität Raum? Und zwar im Sinne einer Vorläufigkeit, partiellen Identifikation und Adressierung unterschiedlicher Personenkreise, denen der Name von Autoren, Verfassern, Werken oder anderen Entitäten eben bekannt ist oder nicht? Hier setzt der Band an und nimmt das Phänomen von Anonymität in Briefen in den Blick. Das Verhältnis von öffentlicher Anonymität und privater bzw. nicht-öffentlicher Kommunikation sowie die Durchlässigkeit zwischen epistolarer und gedruckter Kommunikation steht ebenso im Zentrum wie spezifische Strategien der Anonymisierung in Briefen und Potenziale der digitalen Humanwissenschaften.99,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welches Kostüm oder welche Verkleidung trägt man traditionell zu Weihnachten?
Zu Weihnachten trägt man traditionell rote und weiße Weihnachtsmannkostüme. Auch Engelskostüme oder Rentierverkleidungen sind beliebt. Einige Menschen entscheiden sich auch für festliche Kleidung wie Abendkleider oder Anzüge. **
-
Welche Strategien können eingesetzt werden, um Verdeckung und Tarnung in unterschiedlichen Situationen zu erreichen?
Verschiedene Strategien wie das Tragen von Tarnkleidung, das Verstecken in der Umgebung oder das Nutzen von Ablenkungsmanövern können eingesetzt werden, um Verdeckung und Tarnung zu erreichen. Es ist wichtig, sich der Umgebung anzupassen und sich möglichst unauffällig zu verhalten, um nicht entdeckt zu werden. Zudem können auch technische Hilfsmittel wie Tarnnetze oder Tarnfarben verwendet werden, um die Tarnung zu verbessern. **
-
Welche Vorteile bietet die Maskierung für den Schutz der Privatsphäre und Anonymität im digitalen Zeitalter?
Die Maskierung ermöglicht es, die Identität und persönlichen Daten der Nutzer zu schützen, indem sie anonym im Internet surfen können. Durch die Verschleierung der IP-Adresse wird es schwieriger, Nutzer zu verfolgen und deren Online-Aktivitäten zu überwachen. Zudem können Maskierungsdienste auch vor Cyberangriffen und Datenlecks schützen. **
-
Was sind die Vorteile und Risiken der IP-Maskierung für die Sicherheit und Anonymität im Internet?
Vorteile: IP-Maskierung schützt die Privatsphäre und Anonymität der Nutzer, indem sie deren tatsächliche IP-Adresse verbirgt. Dadurch wird es schwieriger für Hacker, die Identität und den Standort des Nutzers zu ermitteln. Zudem ermöglicht es den Zugriff auf geo-blockierte Inhalte und umgeht Zensur. Risiken: Einige Dienste könnten die Nutzung von IP-Maskierungsdiensten blockieren oder einschränken, da sie missbräuchlich genutzt werden könnten. Zudem könnten einige IP-Maskierungsdienste selbst Daten sammeln und die Privatsphäre der Nutzer gefährden. Es besteht auch die Möglichkeit, dass die IP-Maskierung nicht zu 100% sicher ist und die wahre **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.